
Падраздзяленне біржы Kraken, якое займаецца даследаваннямі ў галіне бяспекі, апублікавала разбор уразлівасцяў папулярнай мадэлі крыптамата BATMtwo ад General Bytes.
Згодна з артыкулам
у блогу Kraken Security Labs, шырока выкарыстоўваная мадэль крыптамата мае некалькі праграмных і апаратных уразлівасцяў. 20 красавіка даследчае падраздзяленне Kraken паведаміла вытворцы крыптаматаў кампанію General Bytes аб вектарах нападаў. General Bytes выпусціла выпраўленні для сервернай сістэмы, аднак некаторыя выпраўленні могуць запатрабаваць дапрацоўкі абсталявання.
Як заяўляюць даследнікі бяспекі Kraken, разглядаемая мадэль BATMtwo (GBBATM2) мела некалькі ўразлівасцяў, уключаючы праблемы з QR-кодам адміністратара па змаўчанні, базавым аперацыйным праграмным забеспячэннем Android, сістэмай кіравання крыптаматам і апаратным корпусам прылады.
Праблемы з QR-кодам адміністратара
Пры набыцці крыптамата GBBATM2 яго новы ўладальнік павінен правесці наладу прылады з дапамогай QR-кода "Ключ адміністравання", які неабходна адсканаваць на крыптамаце. QR-код, які змяшчае пароль, неабходна ўсталёўваць асобна для кожнага банкамата ў бэкэнд-сістэме.
Аднак пры праглядзе кода інтэрфейсу адміністратара даследнікі Kraken выявілі, што ён утрымоўвае хэш ключа адміністравання завадскіх налад па змаўчанні. Kraken набыла некалькі былых ва ўжыванні крыптаматаў з розных крыніц і высветліла, што кожны з іх мае аднолькавую канфігурацыю ключоў па змаўчанні. Гэта азначае, што многія ўладальнікі GBBATM2 не мянялі QR-код адміністратара. Падчас тэставання адсутнічала магчымасць кіравання ключом адміністравання для групы крыптаматаў, гэта значыць кожны QR-код трэба было мяняць уручную. Такім чынам, любы можа ўзяць пад кантроль крыптамат праз адміністрацыйны інтэрфейс, проста змяніўшы адрас сервера кіравання прыладай.
Апаратнае забеспячэнне
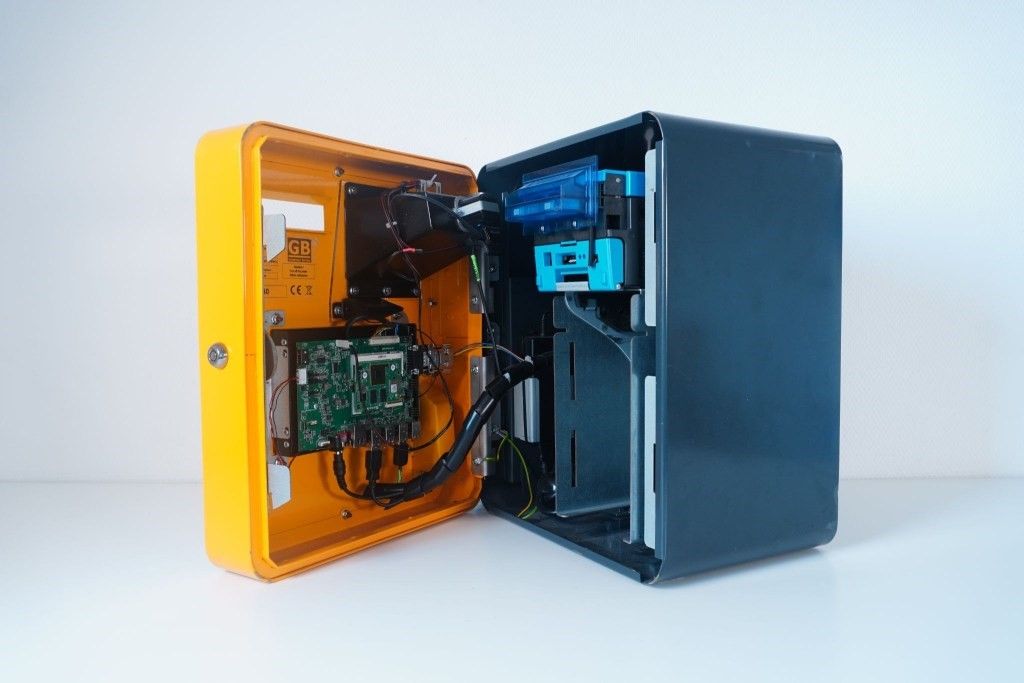
GBBATM2 мае адзін адсек, які абаронены адным замкам. Яго выкрыццё забяспечвае прамы доступ да ўсіх унутраных кампанентаў прылады.. Прылада не змяшчае лакальнай ці сервернай сігналізацыі., папераджальнай іншых аб тым, што ўнутраны адсек быў выкрыты. На гэтым этапе патэнцыйны зламыснік можа ўзламаць грашовую скрыню., убудаваны кампутар, вэб-камеру і сканер адбіткаў пальцаў.
Праграмнае забеспячэнне
Па словах даследнікаў, у аперацыйнай сістэме Android BATMtwo адсутнічаюць шматлікія агульныя функцыі бяспекі. Пры падлучэнні USB-клавіятуры да BATM можна атрымаць прамы доступ да поўнага карыстацкага інтэрфейсу Android, што дазваляе любому ўсталёўваць прыкладанні, капіяваць файлы ці выконваць іншыя шкоднасныя дзеянні, напрыклад, адпраўляць зламысніку зачыненыя ключы.
Android падтрымлівае "рэжым тэрмінала самаабслугоўвання", які блакуе карыстацкі інтэрфейс у адным дадатку, што можа перашкодзіць атрымаць доступ да іншых абласцей праграмнага забеспячэння, аднак ён не быў уключаны ў сістэму крыптамата.
Адсутнасць праверкі прашыўкі/праграмнага забеспячэння
BATMtwo змяшчае ўбудаваны кампутар на базе NXP i.MX6. Даследнікі Kraken выявілі, што BATMtwo не выкарыстоўвае функцыю бяспечнай загрузкі працэсара і што яго можна перапраграмаваць, проста падлучыўшы USB-кабель да порта на плаце-носьбіце і ўлучыўшы кампутар, утрымліваючы націснутай кнопку.
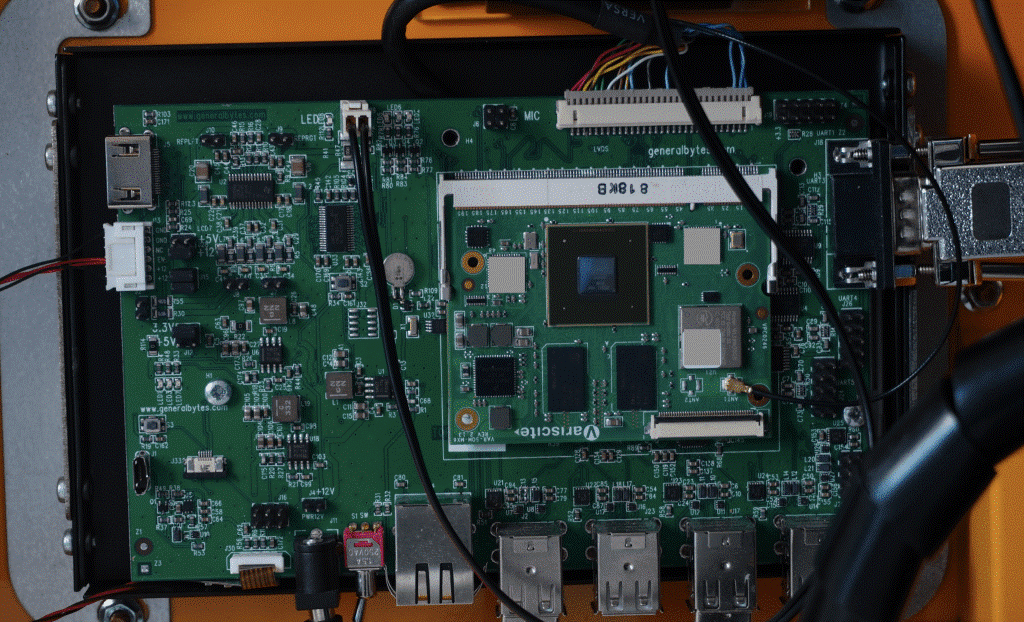
Убудаваны кампутар у BATMtwo: SoM Variscite i.MX6 з нестандартнай платай-носьбітам.
Акрамя таго, загрузнік прылады разблакаваны: простага падлучэння паслядоўнага адаптара да порта UART на прыладзе дастаткова для атрымання прывілеяванага доступу да загрузніка. Даследчыкі адзначаюць, што працэс бяспечнай загрузкі шматлікіх працэсараў i.MX6 уразлівы
для нападу, аднак на рынку ёсць навейшыя працэсары з выпраўленай уразлівасцю, зрэшты яны могуць быць недаступныя з-за глабальнага недахопу мікрасхем.
Адсутнасць абароны ад падробкі міжсайтавых запытаў у сервернай частцы банкамата
Крыптаматы BATM кіруюцца з дапамогай Crypto Application Server (CAS) – праграмнага забеспячэння, якое можа быць размешчана аператарам або ліцэнзавана як SaaS. Каманда Kraken выявіла, што CAS не рэалізуе ніякіх сродкаў абароны ад падробкі міжсайтавых запытаў, што дазваляе зламысніку генераваць аўтэнтыфікаваныя запыты да CAS. Хоць большасць канчатковых кропак абаронены вельмі цяжка якія адгадваюцца ідэнтыфікатарамі, даследнікі змаглі ідэнтыфікаваць некалькі вектараў CSRF, якія могуць паспяхова скампраметаваць CAS.
У заключэнне даследчыкі адзначылі, што бяспека крыптаматаў BATM застаецца пад пытаннем з-за вядомых уразлівасцяў як у іх апаратным., так і ў праграмным забеспячэнні. Kraken Security Labs рэкамендуе выкарыстоўваць толькі крыптаматы BATMtwo, устаноўленыя ў надзейных месцах.
Па дадзеных Coin ATM Radar, Агульныя байты – другі па велічыні вытворца крыптаматаў, на долю якога прыходзіцца 22.7% сусветнага рынку. Нагадаем, што ў ліпені агульная колькасць устаноўленых крыптаматаў у свеце перавысіла
24 000.