

Міністерство юстиції США звинуватило 14 людина в участі у групі, займається відмиванням грошей за допомогою криптовалют. Європол провів арешти обвинувачених у кількох країнах Європи.
Йдеться про угруповання QQAAZZ, яка, за даними Мін'юсту США, працює з 2016 року та має зв'язки із найбільшими хакерськими групами, віруси-шифрувальники, що розповсюджують. Серед них групи, стоять за ботнетами Dridex, Trickbot та GozNym. QQAAZZ використовувала російськомовні хакерські форуми для реклами своїх послуг.
Для здійснення своєї діяльності члени угруповання використовували велику мережу банківських рахунків, підставних осіб та фальшивих компаній. Кошти перераховувалися на ці банківські рахунки, багаторазово переміщалися між різними рахунками, а потім переводилися в криптовалюту та вирушали хакерам.
Керівництво QQAAZZ переважно займалося спілкуванням з клієнтами, середня ланка наймала кур'єрів, а кур'єри, за необхідності, переводили в готівку гроші в банкоматах. За свої послуги група брала від 40% до 50% від суми відмитих коштів.
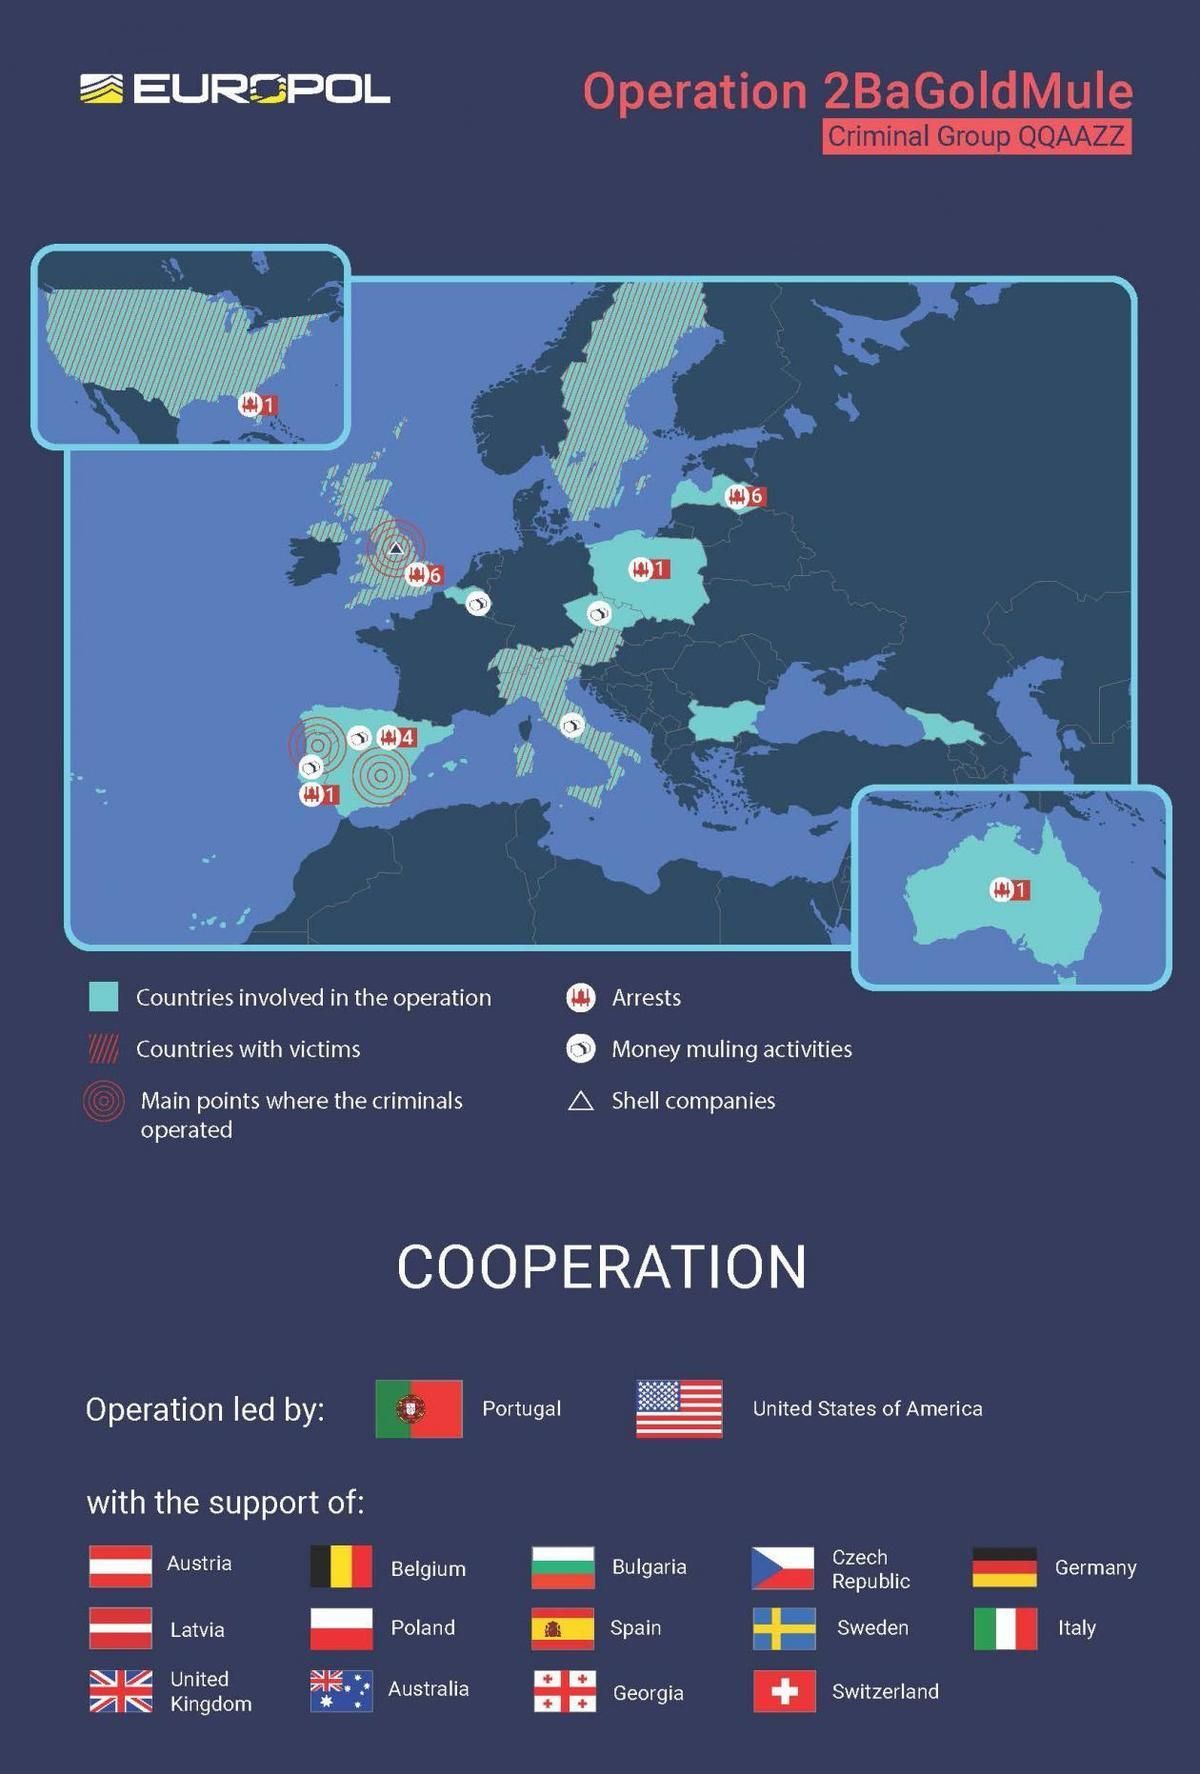
У рамках міжнародної операції «2BaGoldMule» Європол провів обшуки у 40 домоволодіннях, розташованих у Латвії, Болгарії, Великобританії, Іспанії та Італії. Було здійснено більше 20 арештів. Також у жовтні 2019 року в Латвії було заарештовано ще п'ятеро членів QQAAZZ.
Раніше Міністерство юстиції США провело операцію DisrupTor, в рамках якої у контрабандистів та операторів сайтів з продажу наркотиків у даркнеті було конфісковано $6.5 млн у криптовалюті та фіатній валюті.