

Криптовалютна платформа Celsius Network виявила витік особистих даних своїх клієнтів через одного із сторонніх постачальників послуг. Деякі клієнти платформи отримали фішингові листи.
Згідно з листом, відправленому Celsius у ЗМІ, хакери отримали доступ до "сторонній системі розсилки електронної пошти", которую использует Celsius. Злоумышленники использовали эту информацию для отправки мошеннических электронных писем и сообщений клиентам Celsius, щоб обманом змусити їх розкрити закриті ключі до своїх криптоактивів.
«14 квітня 2021 року клієнти Celsius почали повідомляти про появу шахрайського веб-сайту, на якому затверджувалося, що це офіційна платформа Celsius. Ми також дізналися, що деякі клієнти Celsius отримали SMS та листи електронною поштою, у яких затверджувалося, що це офіційне повідомлення Celsius з посиланням на шахрайський сайт, де користувачам пропонувалося ввести конфіденційну інформацію», – йдеться у листі.
Як заявляє компанія, хакерам вдалося отримати доступ до резервної сторонньої системи розсилки електронної пошти, яка була підключена до часткового списку адрес електронної пошти клієнтів. Потрапивши всередину системи, шахраї розіслали повідомлення деяким клієнтам Celsius.
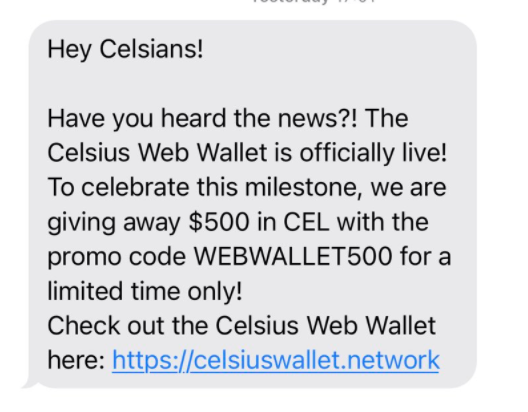
Скріншот одного з фішингових повідомлень, відправлених клієнтам Celsius.
Команда Celsius розслідує інцидент, щоб з'ясувати, як хакери отримали доступ до телефонних номерів клієнтів, враховуючи, що злом стався в системі керування електронною поштою. Примітно, что клиенты Celsius сообщают о получении фишинговых сообщений на номера телефонов, которые они никогда не предоставляли Celsius.
Прошлой весной конкурент Celsius BlockFi пострадал от аналогичной утечки данных. У липні 2020 року компанія Ledger повідомила про злом своєї маркетингової бази даних, що призвело до оприлюднення мільйона електронних листів та деяких особистих документів клієнтів. Пізніше зламана база даних була виставлена на продаж в Інтернеті, а люди стали скаржитися на шахрайські електронні листи.