
Kraken交易所部门, 从事安全研究, 发表了 General Bytes 流行的 BATMtwo cryptomat 模型的漏洞分析.
根据文章
在 Kraken 安全实验室博客上, 广泛使用的密码模型有多种软件和 аппаратных уязвимостей. 20 апреля исследовательское подразделение Kraken уведомило производителя криптоматов компанию General Bytes о векторах атак. General Bytes выпустила исправления для серверной системы, однако некоторые исправления могут потребовать доработки оборудования.
Как заявляют исследователи безопасности Kraken, рассматриваемая модель BATMtwo (GBBATM2) имела несколько уязвимостей, включая проблемы с QR-кодом администратора по умолчанию, базовым операционным программным обеспечением Android, системой управления криптоматом и аппаратным корпусом устройства.
Проблемы с QR-кодом администратора
При приобретении криптомата GBBATM2 его новый владелец должен провести настройку устройства с помощью QR-кода «Ключ администрирования», который необходимо отсканировать на криптомате. 二维码, содержащий пароль, необходимо устанавливать отдельно для каждого банкомата в бэкэнд-системе.
Однако при просмотре кода интерфейса администратора исследователи Kraken обнаружили, что он содержит хэш ключа администрирования заводских настроек по умолчанию. Kraken приобрела несколько бывших в употреблении криптоматов из разных источников и выяснила, что каждый из них имеет одинаковую конфигурацию ключей по умолчанию. 这意味着, что многие владельцы GBBATM2 не меняли QR-код администратора. Во время тестирования отсутствовала возможность управления ключом администрирования для группы криптоматов, то есть каждый QR-код нужно было менять вручную. 并且能耗达到, любой может взять под контроль криптомат через административный интерфейс, просто изменив адрес сервера управления устройством.
Аппаратное обеспечение
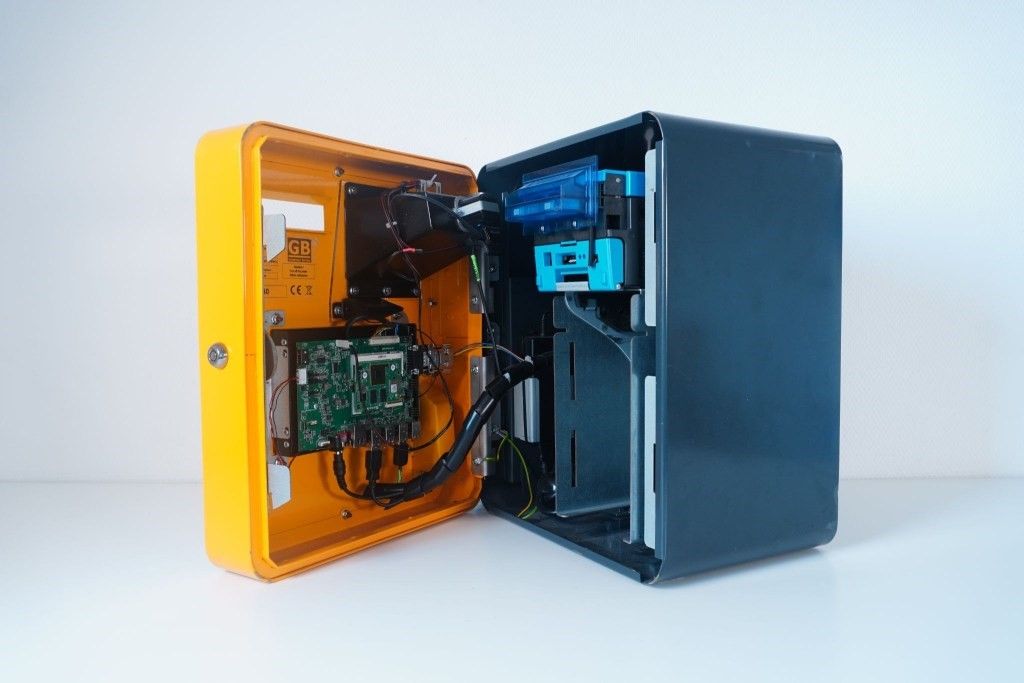
GBBATM2 имеет один отсек, который защищен одним замком. Его вскрытие обеспечивает прямой доступ ко всем внутренним компонентам устройства. Устройство не содержит локальной или серверной сигнализации, предупреждающей других о том, что внутренний отсек был вскрыт. На этом этапе потенциальный злоумышленник может взломать денежный ящик, встроенный компьютер, веб-камеру и сканер отпечатков пальцев.
Программное обеспечение
По словам исследователей, в операционной системе Android BATMtwo отсутствуют многие общие функции безопасности. При подключении USB-клавиатуры к BATM можно получить прямой доступ к полному пользовательскому интерфейсу Android, что позволяет любому устанавливать приложения, копировать файлы или выполнять другие вредоносные действия, 例如, отправлять злоумышленнику закрытые ключи.
Android поддерживает «режим терминала самообслуживания», который блокирует пользовательский интерфейс в одном приложении, что может помешать получить доступ к другим областям программного обеспечения, однако он не был включен в систему криптомата.
Отсутствие проверки прошивки/программного обеспечения
BATMtwo содержит встроенный компьютер на базе NXP i.MX6. Исследователи Kraken обнаружили, что BATMtwo не использует функцию безопасной загрузки процессора и что его можно перепрограммировать, просто подключив USB-кабель к порту на плате-носителе и включив компьютер, удерживая нажатой кнопку.
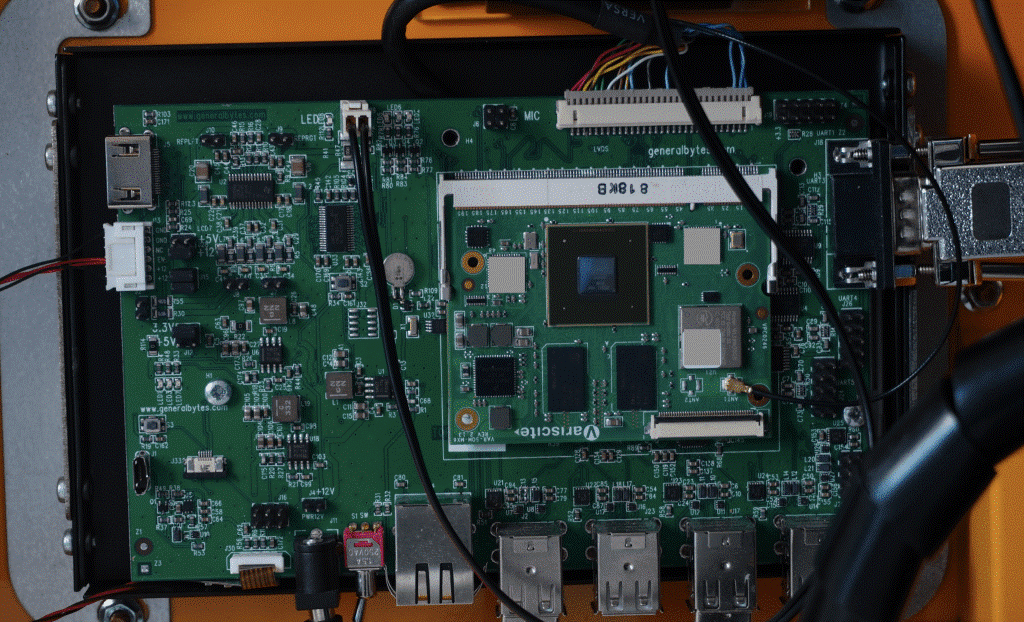
Встроенный компьютер в BATMtwo: SoM Variscite i.MX6 с нестандартной платой-носителем.
除了, загрузчик устройства разблокирован: простого подключения последовательного адаптера к порту UART на устройстве достаточно для получения привилегированного доступа к загрузчику. Исследователи отмечают, что процесс безопасной загрузки многих процессоров i.MX6 уязвим
для атаки, однако на рынке есть более новые процессоры с исправленной уязвимостью, впрочем они могут быть недоступны из-за глобальной нехватки микросхем.
Отсутствие защиты от подделки межсайтовых запросов в серверной части банкомата
Криптоматы BATM управляются с помощью Crypto Application Server (CAS) – программного обеспечения, которое может быть размещено оператором или лицензировано как SaaS. Команда Kraken обнаружила, что CAS не реализует никаких средств защиты от подделки межсайтовых запросов, что позволяет злоумышленнику генерировать аутентифицированные запросы к CAS. Хотя большинство конечных точек защищены очень трудно угадываемыми идентификаторами, исследователи смогли идентифицировать несколько векторов CSRF, которые могут успешно скомпрометировать CAS.
В заключение исследователи отметили, что безопасность криптоматов BATM остается под вопросом из-за известных уязвимостей как в их аппаратном, так и в программном обеспечении. Kraken Security Labs рекомендует использовать только криптоматы BATMtwo, установленные в надежных местах.
根据 Coin ATM 雷达, General Bytes – второй по величине производитель криптоматов, на долю которого приходится 22.7% мирового рынка. 记起, что в июле общее число установленных криптоматов в мире превысило
24 000.